Prompt i checklist: AI w IT (RODO-safe)
Sztuczna inteligencja już weszła do Waszych firm, ale wielka część polskich menedżerów nie wie, jak jej używać bez obawy o bezpieczeństwo danych i zgodność z pr
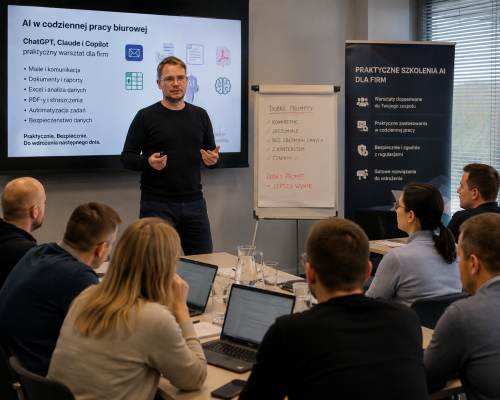

Sztuczna inteligencja już weszła do Waszych firm, ale wielka część polskich menedżerów nie wie, jak jej używać bez obawy o bezpieczeństwo danych i zgodność z przepisami. Czaty AI mogą oszczędzić godziny pracy, ale tylko wtedy, gdy napiszesz dobry prompt i stosujesz się do zasad RODO. Ten poradnik pokazuje dokładnie, jak to robić praktycznie, od pierwszego prompta do całkowitej kontroli bezpieczeństwa.
TL;DR
- Dobry prompt to konkretna instrukcja z kontekstem, ale BEZ danych osobowych czy tajemnic firmy
- RODO zakazuje przesyłania danych pracowników, klientów i finansów do publicznych narzędzi AI bez umowy
- Checklist przed każdym wdrożeniem zawiera 7 punktów krytycznych: audyt danych, konfiguracja dostępu, szkolenie zespołu
- Narzędzia enterprise (GitHub Copilot z kontraktem, Microsoft Copilot Pro w wersji biznesowej) mają gwarancje bezpieczeństwa
- Błąd numer jeden to wklejanie adresów mailowych, numerów PESEL czy opinii o pracownikach do ChatGPT-a
Key Takeaway
Sztuczna inteligencja w biznesie nie stanowi zagrożenia dla bezpieczeństwa danych, jeśli stosujesz się do trzech fundamentalnych zasad: (1) nigdy nie wklejaj rzeczywistych danych osobowych do publicznych narzędzi bez umowy RODO, (2) zawsze abstrakcyjnie opisuj scenariusze zamiast konkretnych przypadków pracowników czy klientów, (3) wybierz narzędzia z gwarancjami bezpieczeństwa dla zespołu biznesowego i przeprowadź szkolenie dla wszystkich pracowników. Wdrożenie AI z pełnym audytem bezpieczeństwa i monitoringiem zajmie Ci 4-5 tygodni, ale zaoszczędzi lata potencjalnych problemów prawnych i strat finansowych.
Czemu to teraz problem, a wcześniej nie?
Rok temu ChatGPT był ciekawostką. Dzisiaj pracownicy Waszych firm szukają w nim odpowiedzi, kopiują tam dokumenty, pytają o pracowników. A Urząd Ochrony Danych Osobowych nie śpi. W 2024 i 2025 przybyło skarg na nieświadome naruszenia RODO właśnie przez AI. Polska Insurance company straciła 500 tysięcy złotych za przesłanie danych klientów do narzędzia w chmurze. Sąd uznał, że to naruszenie.
To nie jest strach przed przyszłością. To dzisiaj. Każdy prompt, który wklejasz do publicznego ChatGPT-a, trafia do serwerów OpenAI w USA. Są tam przetrzymywane, mogą być przeanalizowane, mogą być użyte do nauczenia modelu. Jeśli zawierają jakiekolwiek dane osobowe, identyfikujące czy wrażliwe, jesteś w stracie prawnej.
Ale STOP. To nie oznacza, że nie możesz używać AI. Oznacza to, że musisz wiedzieć, gdzie stawiać czarną linię.
Błędy, które robią właśnie teraz
Zanim przejdziesz do checklisty, musisz wiedzieć, co robić NIE. To rzeczywiste spostrzeżenia z firm, które robimy szkolenia w Bydgoszczy.
Wklejanie rzeczywistych danych
Pracownik otrzymuje listę 50 maili klientów i pisze w ChatGPT-ie: "Napisz do nich template emaila promocyjnego". Upps. Te 50 maili jest teraz na serwerach OpenAI. To jest naruszenie RODO. Kary: od 10 do 100 tysięcy złotych za zwrot do UODO.
Opisywanie pracowników po imieniu
"Nasz pracownik Adam, 32 lata, pracuje w dziale IT, ma problemy z punktualnością. Jak go zmotywować?", pytasz AI. Adam jest teraz identyfikowalny. Jeśli ktokolwiek ma dostęp do tych promptów (a mogą go mieć inżynierowie OpenAI), zna nazwę Adama, jego wiek, dział. To dane osobowe.
Przechowywanie wrażliwych plików w narzędziach darmowych
Google Drive z dostępem dla wszystkich + ChatGPT na karcie firmowej = dane pracownicze na wszystkich platformach. Nikt nie wie, gdzie rzeczywiście są przechowywane, do kogo OpenAI je udostępnia.
Ignorowanie szyfrowania
Połączenie https to nie koniec historii. Musisz wiedzieć, czy narzędzie szyfruje dane przed wysłaniem i czy szyfrowanie pozostaje aktywne na serwerze.
Jak napisać prompt, który jest RODO-safe
Prompt to instrukcja do sztucznej inteligencji. Może być krótka lub długa, konkretna lub ogólna. Ale jeśli piszesz prompte do publicznych narzędzi, musisz się trzymać trzech zasad.
Reguła 1: Abstrakcja zamiast rzeczywistości
ZŁE: "Napisz mail do Pani Anny Kowalskiej z działu HR, email anna.kowalska@naszafirma.pl, że jej wypowiedzenie jest sfinalizowane"
DOBRE: "Napisz profesjonalny mail zawiadamiający pracownika, że jego umowa zostaje rozwiązana z końcem miesiąca. Mail powinien zawierać: podziękowanie za pracę, datę ostatniego dnia, kontakt do HR. Nie wklejaj konkretnych danych osobowych."
Widzisz różnicę? W dobrym mailu mówisz AI, CO chcesz, ale dostarczasz dane osobowe POZA systemem. Skopiujesz wygenerowany tekst, wstawiasz imię i mail ręcznie w Outlooku.
Reguła 2: Kontekst bez wrażliwości
ZŁE: "Nasz IT Manager zarabia 8000 zł i jest zawsze później. Jak go motywować?"
DOBRE: "W moim zespole mam osobę na stanowisku kierowniczym, która ma trudności z zarządzaniem czasem, mimo wysokiego wynagrodzenia. Jakie są najlepsze praktyki motywacyjne w takim scenariuszu?"
Druga wersja mówi AI, co Ci potrzebne (porada o motywacji) ale nie identyfikuje nikogo konkretnie.
Reguła 3: Dane publiczne vs. poufne
Możesz wklejać do AI:- Artykuły z mediów publicznych
- Ogólne procedury biznesowe (bez konkretnych liczb)
- Opublikowane ceny konkurentów
- Ogólny opis struktury organizacyjnej
- Dane pracowników (imiona, numery PESEL, pensje, adresy)
- Dane klientów (nazwy firm, numery telefonów, adresy email, umowy)
- Tajemnice handlowe (receptury, technologie, kody źródłowe bez zgody)
- Informacje finansowe (bilanse, liczby przychodów, detale inwestycji)
- Dokumenty medyczne, biopsocjalne czy osobiste
"Detects tone mismatches, formatting gaps, and grammar issues essential for high-stakes safety checklist content.">, [Free AI Safety Checklist Generator, Free Safety Checklist Maker [ No Signup ]](https://www.template.net/ai-checklist-generator/safety)
Krok po kroku: wdrażanie AI w firmie
Jeśli jesteś menedżerem albo właścicielem firmy z regionu kujawsko-pomorskiego i chcesz wdrożyć AI bezpiecznie, ta sekwencja Ci pomoże.
1. Audit danych (tydzień 1)
Zbierz zespół IT i HR. Odpowiedzcie na pytania:- Jakie dane przetwawacie każdego dnia?
- Gdzie są przechowywane (baza danych, chmura, papier)?
- Kto ma do nich dostęp?
- Czy są jakiekolwiek umowy bezpieczeństwa z dostawcami?
2. Wybór narzędzia (tydzień 1-2)
Macie trzy drogi:
A) Darmowe narzędzia (ChatGPT, Gemini, Claude)- Pro: Tanie, intuicyjne, wszyscy znają
- Con: Dane mogą być przechowywane, używane do uczenia modelu, brak gwarancji RODO
- Zastosowanie: Tylko do generacji tekstu bez danych osobowych
- Pro: Szyfrowanie end-to-end, umowy RODO, wsparcie biznesowe
- Con: Droższe (~20-50 zł/pracownik/miesiąc)
- Zastosowanie: Do pracy na rzeczywistych danych (z ostrożnością)
- Pro: Pełna kontrola, żadne dane poza firmą
- Con: Drogo, wymaga IT infrastructure, czasochłonne
- Zastosowanie: Firmy 100+ osób z wrażliwymi danymi
3. Polityka wewnętrzna (tydzień 2)
Napisz dokument, 1-2 strony. Jeden dla każdego pracownika. Zawiera:
- Co się WOLNO robić z AI w naszej firmie
- Co się NE wolno robić
- Jakie narzędzia są zatwierdzone (tylko te)
- Konsekwencje naruszenia (od upomnienia po rozwiązanie)
- Kontakt do pracownika bezpieczeństwa, jeśli masz wątpliwości
4. Szkolenie zespołu (tydzień 3-4)
Nie wystarczy "używajcie AI bezpiecznie". Trzeba pokazać.
Każdy pracownik powinien zrobić:- 1 godzina nauki: co to jest prompt, jak se pisze
- 2 ćwiczenia praktyczne: "napisz prompt na to zadanie" (real use case z Waszej firmy)
- Quiz sprawdzający: "Czy ten prompt jest RODO-safe?" (10 pytań)
5. Monitoring (co tydzień)
Zespół IT patrzy raz w tygodniu:- Ile promptów przesyłanych do narzędzi publicznych?
- Czy są przeanalizowane pod kątem danych wrażliwych?
- Są jakieś alerty?
Praktyczna checklist do wdrożenia
7-punktowa checklist: AI w IT RODO-safe
Your progress is saved automatically in your browser.
Narzędzia, które faktycznie działają
Nie będę Wam sprzedawać. Powiedzę, co widzę w praktyce.
GitHub Copilot + Enterprise- Dla: Zespołów IT, programistów
- Cena: ~20 zł/dev/miesiąc
- RODO: Tak, Microsoft podpisuje umowę
- Specjalność: Pisanie i refaktoryzacja kodu
- Dla: Ogólne pisanie, tłumaczenia, analizy dokumentów
- Cena: 30 zł/miesiąc na konto
- RODO: Tak, przy umowie biznesowej
- Specjalność: Wszechstronność
- Dla: Firmy chcące OpenAI z RODO
- Cena: ~0.5-2 zł za 1000 tokenów (bardzo zmienne)
- RODO: Tak, 100%
- Specjalność: ChatGPT, ale w chmurze Microsoftu
- Dla: Paranoja o bezpieczeństwo lub brak internetu
- Cena: 0, ale czas IT
- RODO: Tak, jeśli jesteś sam sobą serverem
- Specjalność: Praca offline
Częste błędy w interpretacji RODO
Zanim przejdziesz do FAQ, kilka prostych rzeczy, które menedżerowie mylą.
"Jeśli nauczyłem pracownika promptu, mogę wysłać jego dane do AI"
Fałsz. Szkolenie to możliwość, ale do publicznych narzędzi nie wysyłasz danych osobowych bez umowy biznesowej. Pełny stop.
"RODO nie obowiązuje, bo AI jest w USA"
Fałsz. RODO obowiązuje, jeśli przetwarzasz dane mieszkańców UE. Niezależnie, czy narzędzie jest w Stanach czy na Księżycu.
"Jeśli usunę prompt, dane są usunięte"
Może być fałsz. Jeśli pracujesz na darmowym ChatGPT-ie, OpenAI mogła już przeanalizować i przechować dane w cache. Z umową biznesową jest jasno: dane usuwane po 30 dniach.
"Konkurencja to już robi, więc mogę też"
To nie argument prawny. Nawet jeśli wszyscy robią źle, Ty będziesz tym, któremu UODO wyśle karę.
Kluczowy wniosek: AI w biznesie to nie tylko o szybkości i efektywności, to o odpowiedzialności. Jedna bezpieczeństwa można nauczyć pracownika, ale tylko wtedy, gdy sami rozumiecie zasady.
Frequently Asked Questions
Sztuczna inteligencja jest tutaj i będzie się rozwijać szybciej, niż prawnicy mogą napisać przepisy. Ale podstawowe zasady są jasne: nie wysyłaj danych osobowych na serwerów publicznych bez umowy biznesowej, szkolił zespół i monitoruj użycie. To nie jest trudne. To wymaga tylko systematyczności.
Jeśli pracujesz w firmie z Bydgoszczy albo regionu kujawsko-pomorskiego i chcesz wdrożyć to teraz, szukaj wsparcia od kogoś, kto rozumie zarówno AI, jak i polskie prawo. I nie bój się pytać. Każdy menedżer, który to robi, jest na drodze do przyszłości.
Jak Ty podchodzisz do wdrażania AI w swojej firmie? Co Ci się wydaje najtrudniejsze: szkolenie zespołu, czy znalezienie odpowiednich narzędzi?
✓ RODO-bezpieczny prompt
Napisz email do klienta zawierający podziękowanie za współpracę i zaproszenie do nowego projektu. Email powinien być profesjonalny, ciepły i nie dłuższy niż 100 słów.
Dane klienta (imię, email) dasz ręcznie, poza systemem.
✗ Naruszenie RODO
Napisz email do Pana Marka Lewandowskiego (mark.lewandowski@firma.com) zawierający podziękowanie za współpracę nad projektem XYZ i zaproszenie do nowego projektu ABC.
Dane osobowe trafiają do OpenAI bez umowy biznesowej.
Kluczowa różnica: Abstrakcja vs. konkretne dane. Zawsze używaj abstrakcji w publicznych narzędziach AI bez umowy biznesowej.
Additional Resources
- 8 Best AI Checklist Generators of 2026 - Mitti (by SafetyCulture) is a powerful operations platform that allows managers to save time by generating comprehensive digital checklists ...
- Best Practices for Prompt Safety - Prompt safety isn't just about using AI smartly, it's about protecting yourself, your clients, and your company from unintentional data ...
- Free AI Safety Checklist Generator - Free AI Safety Checklist Generator. Build custom safety checklists in seconds. Prompt with text or voice to generate a safety checklist instantly.
Szkolenie AI dla Twojej firmy
Praktyczny warsztat dla pracowników biurowych w Bydgoszczy — maile, dokumenty, Excel i bezpieczeństwo danych.
Zapytaj o termin →