Audyt shadow AI: lista pytań dla IT i HR
Twoi pracownicy już korzystają z ChatGPT, Copilota i Claude. Robią to na prywatnych kontach, wklejając dane klientów, oferty handlowe i wewnętrzne raporty. Nikt
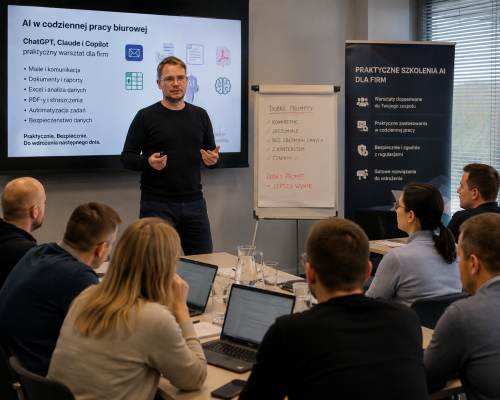
Twoi pracownicy już korzystają z ChatGPT, Copilota i Claude. Robią to na prywatnych kontach, wklejając dane klientów, oferty handlowe i wewnętrzne raporty. Nikt ich o to nie pytał, nikt tego nie kontroluje, a Ty dowiesz się o tym dopiero po incydencie. Ten artykuł daje Ci konkretną listę pytań audytowych, które dział IT i HR mogą zadać jeszcze w tym tygodniu, żeby zmapować skalę shadow AI w firmie i zamienić chaos w kontrolowany proces.

- Shadow AI to nieautoryzowane korzystanie z narzędzi AI przez pracowników, najczęściej bez wiedzy IT i HR.
- Audyt zaczyna się od prostych pytań do zespołów, nie od zakupu kolejnego systemu monitoringu.
- Gotowa lista 25+ pytań podzielona na kategorie pozwala przeprowadzić audyt w ciągu jednego tygodnia.
- Efektem nie jest zakaz, lecz jasna polityka AI, która chroni dane i daje ludziom legalne narzędzia.
Dlaczego shadow AI to problem teraz
Rok temu shadow AI oznaczało, że ktoś w dziale marketingu wkleił nagłówek do ChatGPT. Dziś skala jest zupełnie inna. Pracownicy używają generatywnej AI do pisania umów, analizy CV kandydatów, tworzenia prognoz sprzedażowych i automatyzacji raportów. Robią to z dobrych intencji, bo chcą pracować szybciej.
Problem polega na tym, że dane firmowe trafiają na serwery zewnętrznych dostawców bez żadnej kontroli. Dane osobowe kandydatów, informacje o klientach, warunki handlowe. Każde takie wklejenie to potencjalne naruszenie RODO i ryzyko wycieku informacji poufnych.
"The IBM Cost of a Data Breach Report (2026) found that shadow AI incidents accounted for 43% of all AI-related security incidents in 2026 – more than double the 20% recorded the previous year.">, Shadow AI in HR: The Hidden Risk of Pasting Candidate Data into ChatGPT
Dla firm z regionu kujawsko-pomorskiego, gdzie MŚP stanowią trzon gospodarki, konsekwencje mogą być szczególnie dotkliwe. Kara UODO, utrata zaufania klienta, wyciek oferty do konkurencji. Audyt shadow AI nie jest luksusem korporacji. To higiena operacyjna każdej firmy, która ma więcej niż pięć osób przy komputerach.
Kluczowy wniosek: Shadow AI nie zniknie samo. Jedynym sposobem na przejęcie kontroli jest systematyczny audyt, który zamienia niewidoczne ryzyko w świadomą decyzję biznesową.
Najczęstsze błędy przy podejściu do shadow AI
Zanim przejdziemy do listy pytań, warto rozprawić się z kilkoma mitami, które blokują firmy przed działaniem.
- "Zablokujemy ChatGPT na firewallu i problem zniknie." Nie zniknie. Pracownicy przejdą na telefony, prywatne hotspoty albo inne narzędzia AI, o których IT nawet nie słyszało. Blokada bez alternatywy to przepis na eskalację problemu.
- "Nasi ludzie nie używają AI." Używają. Badania pokazują, że większość pracowników biurowych przynajmniej raz w miesiącu korzysta z narzędzi generatywnej AI. Część robi to codziennie. Brak zgłoszeń nie oznacza braku użycia.
- "To sprawa IT, HR nie musi się angażować." Shadow AI to problem ludzi, procesów i kultury organizacyjnej. IT może zidentyfikować ruch sieciowy, ale tylko HR rozumie, jakie dane przetwarzają poszczególne działy i jakie szkolenia są potrzebne.
- "Wystarczy wysłać maila z zakazem." Mail z zakazem bez kontekstu, bez alternatywy i bez konsekwencji to martwy dokument. Ludzie go przeczytają, wzruszą ramionami i wrócą do wklejania danych w Claude.
Uwaga: Audyt shadow AI to nie polowanie na winnych. Jeśli pracownicy poczują, że celem jest karanie, zamkną się i nie powiedzą prawdy. Komunikacja musi być jasna: szukamy rozwiązań, nie kozłów ofiarnych.
Krok po kroku: jak przeprowadzić audyt
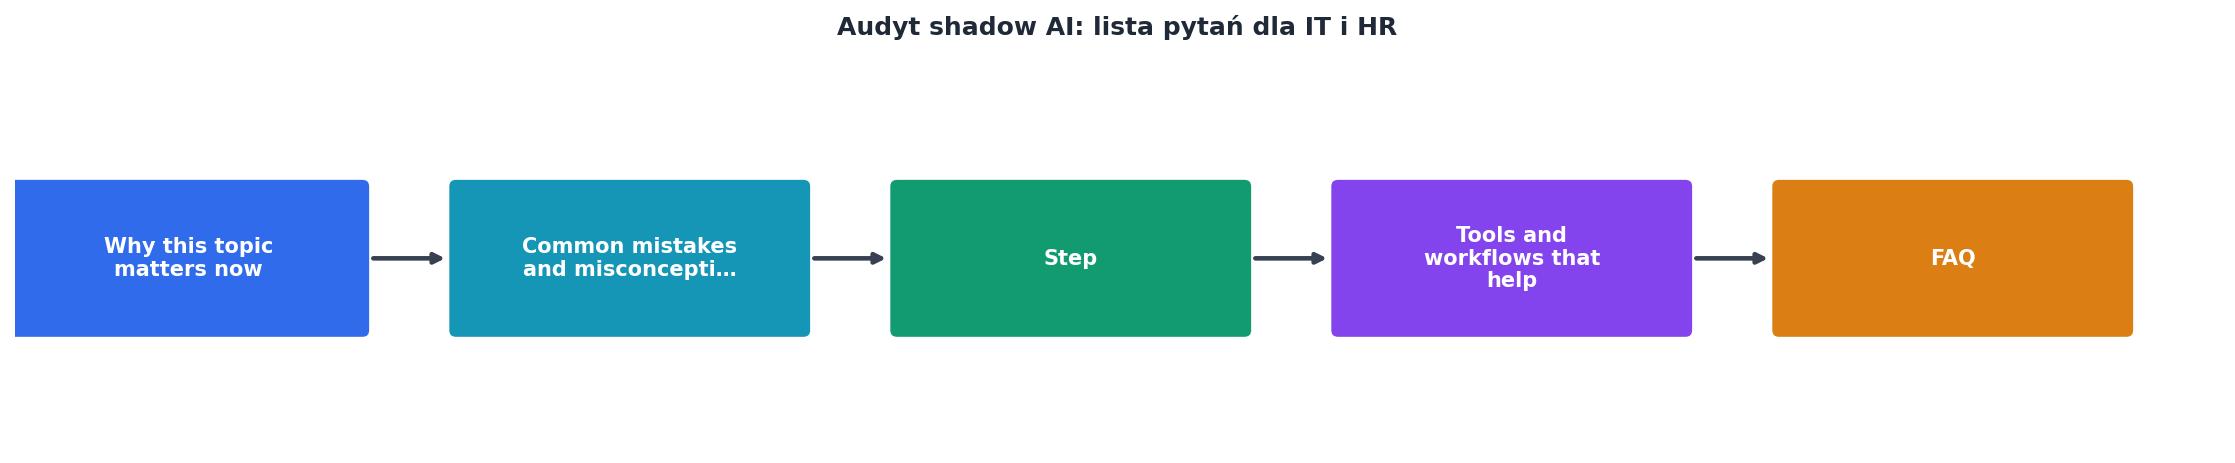
Audyt shadow AI nie wymaga zewnętrznych konsultantów ani drogich narzędzi. Wymaga systematyczności i współpracy między IT a HR. Oto proces w pięciu krokach.
Krok 1: Ustal zakres i cel audytu
Zanim zaczniesz zadawać pytania, określ co chcesz osiągnąć. Czy celem jest pełna inwentaryzacja narzędzi AI? Ocena ryzyka RODO? A może budowa polityki AI? Cel determinuje głębokość audytu i to, kogo zaangażujesz.
Krok 2: Zbierz dane z IT
Dział IT analizuje logi sieciowe, listę zainstalowanych aplikacji i rozszerzeń przeglądarek. Szuka ruchu do znanych domen AI: openai.com, anthropic.com, gemini.google.com, copilot.microsoft.com, midjourney.com i dziesiątek innych.
Krok 3: Przeprowadź anonimową ankietę
HR przygotowuje krótką ankietę dla pracowników. Anonimowość jest kluczowa, bo bez niej odpowiedzi będą bezwartościowe. Pytania z naszej listy poniżej stanowią gotowy szkielet takiej ankiety.
Krok 4: Wywiady z liderami zespołów
Kierownicy działów wiedzą najwięcej o codziennych praktykach swoich ludzi. 30-minutowa rozmowa z każdym liderem da więcej niż tydzień analizy logów.
Krok 5: Raport i plan działania
Zbierz wyniki w jeden dokument. Nie chodzi o 50-stronicowy raport. Wystarczy tabela: narzędzie, kto używa, jakie dane przetwarza, poziom ryzyka, rekomendacja (zalegalizować / zastąpić / zablokować).
Lista pytań audytowych dla IT
Poniższe pytania dział IT powinien zadać sobie i zespołom technicznym:
- Jakie domeny związane z usługami AI pojawiają się w logach proxy/firewalla?
- Czy na firmowych komputerach zainstalowano aplikacje desktopowe narzędzi AI (np. ChatGPT Desktop, Claude Desktop)?
- Jakie rozszerzenia przeglądarek związane z AI mają zainstalowane pracownicy?
- Czy ktoś korzysta z API OpenAI, Anthropic lub Google z firmowej sieci?
- Czy istnieją integracje AI w narzędziach, które już mamy (np. Copilot w Microsoft 365, Gemini w Google Workspace)?
- Czy pracownicy logują się do narzędzi AI firmowymi adresami e-mail?
- Jakie dane mogą wyciekać przez narzędzia AI, które nie mają umowy o przetwarzanie danych (DPA)?
- Czy mamy możliwość monitorowania ruchu do nowych usług AI, które pojawiają się co tydzień?
Lista pytań audytowych dla HR
HR patrzy na shadow AI z innej perspektywy: ludzie, procesy, kompetencje, ryzyko prawne. Oto pytania, które warto zadać:
- Którzy pracownicy korzystają z narzędzi AI w codziennej pracy? (ankieta anonimowa)
- Do jakich zadań używają AI? (pisanie maili, analiza danych, tworzenie prezentacji, rekrutacja, obsługa klienta)
- Jakie dane firmowe wklejają do narzędzi AI? (dane osobowe, dane klientów, dane finansowe, umowy)
- Czy pracownicy wiedzą, że wklejanie danych osobowych do ChatGPT może naruszać RODO?
- Czy istnieje formalna polityka korzystania z AI w firmie?
- Czy onboarding nowych pracowników obejmuje zasady korzystania z AI?
- Jakie szkolenia z AI przeszli pracownicy? Kto je prowadził?
- Czy pracownicy zgłaszają potrzebę dostępu do narzędzi AI?
- Czy ocena roczna uwzględnia kompetencje cyfrowe i umiejętność korzystania z AI?
- Jakie obawy mają pracownicy związane z AI? (utrata pracy, odpowiedzialność za błędy, brak kompetencji)
Dział IT
- Analiza logów sieciowych
- Inwentaryzacja aplikacji i rozszerzeń
- Ocena ryzyka technicznego
- Konfiguracja DLP i monitoringu
- Wdrożenie zatwierdzonych narzędzi AI
Dział HR
- Anonimowa ankieta wśród pracowników
- Wywiady z liderami zespołów
- Ocena potrzeb szkoleniowych
- Komunikacja polityki AI
- Włączenie AI do onboardingu
🤝 Wspólna odpowiedzialność
Tworzenie polityki AI • Klasyfikacja danych • Szkolenia • Raportowanie do zarząduNarzędzia wspierające audyt
Nie potrzebujesz specjalistycznego oprogramowania do pierwszego audytu. Oto narzędzia, które już masz lub możesz wdrożyć szybko:
- Microsoft Defender for Cloud Apps (dawniej MCAS) pozwala monitorować ruch do aplikacji SaaS, w tym narzędzi AI. Jeśli korzystasz z Microsoft 365, masz to w pakiecie E5.
- Google Workspace Admin Console pokazuje, jakie aplikacje zewnętrzne mają dostęp do danych firmowych przez OAuth.
- Firewall/proxy logi to najprostsze źródło danych o ruchu do domen AI. Nawet podstawowy
pfSenseczyFortinetda Ci tę informację. - Microsoft Forms / Google Forms wystarczą do przeprowadzenia anonimowej ankiety pracowniczej.
- Arkusz kalkulacyjny (Excel, Google Sheets) to wystarczające narzędzie do zestawienia wyników i oceny ryzyka.
| Podejście tradycyjne | Podejście z audytem shadow AI |
|---|---|
| Zakaz bez kontroli | Świadoma polityka z alternatywami |
| Reakcja po incydencie | Proaktywna identyfikacja ryzyka |
| IT działa w izolacji | IT i HR współpracują |
| Pracownicy ukrywają użycie AI | Pracownicy zgłaszają potrzeby |
| Brak danych o skali problemu | Pełna mapa narzędzi i ryzyk |
Praktyczna checklista audytu
Poniższa checklista pozwala przeprowadzić audyt shadow AI w ciągu jednego tygodnia roboczego. Każdy punkt to konkretne działanie z przypisaną odpowiedzialnością.
Audyt shadow AI: checklista tygodniowa
Your progress is saved automatically in your browser.
Firmy z Bydgoszczy i okolic, które chcą nie tylko przeprowadzić audyt, ale też przeszkolić zespoły z bezpiecznego i efektywnego korzystania z AI, mogą skorzystać z warsztatów prowadzonych przez szkoleniabydgoszcz.pl. Praktyczne szkolenie stacjonarne daje więcej niż sam dokument polityki, bo ludzie uczą się na konkretnych przykładach ze swojej branży.
Co zrobić z wynikami audytu
Sam audyt to dopiero początek. Wyniki powinny prowadzić do trzech konkretnych rezultatów:
- Polityka korzystania z AI opisująca, jakie narzędzia są dozwolone, jakie dane można przetwarzać i jakie są konsekwencje naruszeń. Dokument na jedną stronę A4, nie na dwadzieścia.
- Lista zatwierdzonych narzędzi z firmowymi kontami, umowami DPA i jasnymi zasadami użycia. Jeśli pracownik potrzebuje AI do pracy, daj mu legalne narzędzie zamiast zmuszać do korzystania z prywatnego konta.
- Program szkoleniowy obejmujący bezpieczeństwo danych, prompt engineering i praktyczne zastosowania AI w konkretnych rolach. Szkolenie raz w roku to za mało. AI zmienia się co kwartał, szkolenia powinny nadążać.
Frequently Asked Questions
Jakie narzędzia AI odkryliście w swoich firmach podczas pierwszych prób uporządkowania tego tematu? Podzielcie się doświadczeniami w komentarzach.
Additional Resources
- Shadow AI: What every network engineer must know - Randy explains the critical connection between AI and API security, revealing how undiscovered "Shadow AI" tools and thousands of hidden ...
- The Hidden Risk of Pasting Candidate Data into ChatGPT - Shadow AI in HR refers to HR and recruitment staff using artificial intelligence tools without the knowledge or approval of IT or compliance ...
- Shadow AI is widespread — and executives use it the most - Employees in fields like healthcare and finance trust AI more than they trust their colleagues, according to a new report.
Szkolenie AI dla Twojej firmy
Praktyczny warsztat dla pracowników biurowych w Bydgoszczy — maile, dokumenty, Excel i bezpieczeństwo danych.
Zapytaj o termin →